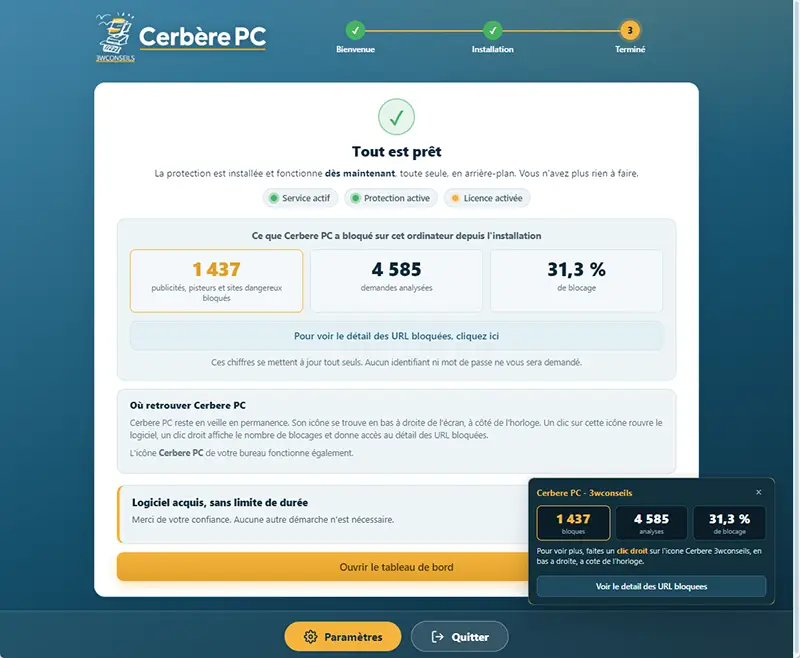
40 % de flux internet indésirables ou dangereux bloqués.
Bloque phishing, malwares, ransomwares et publicité.
41 € HT sans abonnement – listes de blocage mises à jour à vie – installation personnalisée en télémaintenance possible : 82 € HT
asso marchés financiers (amf.txt)
Règles actives : 9 675.
Fréquence de mise à jour : Quotidienne (synchronisée sur les registres officiels AMF / ACPR).
Argument : Protection financière réglementaire de l’État. Bloque à la racine les faux courtiers, organismes de crédit frauduleux, faux livrets d’épargne et arnaques de trading/crypto ciblant directement la trésorerie des entreprises et les dirigeants.
banques francaises by 3wconseils (banques.txt)
Règles actives : 129.
Fréquence de mise à jour : Mensuelle / sur alerte bancaire.
Argument : Sanctuarisation financière totale. Règle d’autorisation (whitelist) garantissant un accès prioritaire sans faux positif aux espaces de gestion, passerelles de paiement et protocoles de télétransmission de toutes les banques françaises (BNP, Crédit Agricole, Société Générale, etc.).
Services publics by 3wconseils (servicespublics.txt)
Règles actives : 130.
Fréquence de mise à jour : Mensuelle.
Argument : Continuité administrative obligatoire. Immunise l’accès de l’entreprise aux portails d’État indispensables (impôts, Urssaf, Chorus Pro, CAF), interdisant toute interruption d’activité due au filtrage réseau.
extensions pishing by 3wconseils (listetldpishing.txt)
Règles actives : 56.
Fréquence de mise à jour : Mensuelle.
Argument : Bouclier TLD proactif. Bloque d’emblée des extensions de domaines internationales toxiques fréquemment détournées pour monter des arnaques taillées pour les usagers francophones.
allow list by 3wconseils (allowlist.txt)
Règles actives : 53.
Fréquence de mise à jour : Hebdomadaire.
Argument : Fluidité des infrastructures de travail. Liste blanche garantissant la disponibilité ininterrompue des outils bureautiques et cloud critiques (Microsoft 365, Google Workspace, CDN mondiaux).
Easy list et adblock france (filter_16)
Règles actives : 19 160.
Fréquence de mise à jour : Quotidienne.
Argument : Référence de navigation hexagonale. Purge les régies publicitaires et traceurs spécifiques aux portails d’information, médias et sites français, sans dégrader la mise en page ni bloquer les fonctionnalités métiers.
HaGeZi’s URL Shortener Blocklist (filter_68)
Règles actives : 9 979.
Fréquence de mise à jour : Hebdomadaire.
Argument : Neutralisation du phishing masqué. Bloque les réducteurs d’URL publics (bit.ly, tinyurl, etc.), premier vecteur employé par les cybercriminels dans les faux SMS et courriels pour dissimuler des liens frauduleux.
Phishing Army (filter_18)
Règles actives : 149 942.
Fréquence de mise à jour : Quotidienne.
Argument : Chasse aux leurres d’usurpation. Intercepte les vagues massives de faux sites imitant des transporteurs, des opérateurs télécoms ou des services cloud.
POL: CERT Polska List of malicious domains
Règles actives : 130 040.
Fréquence de mise à jour : Toutes les heures.
Argument : Bouclier cyber institutionnel européen. Flux étatique ultra-réactif spécialisé dans la neutralisation en temps réel des fausses pages de connexion et passerelles de vol d’identifiants bancaires.
Phishing URL Blocklist – PhishTank & OpenPhish (filter_30)
Règles actives : 39 828.
Fréquence de mise à jour : Toutes les 6 à 12 heures.
Argument : Renseignement mondial collaboratif. Bloque les pièges d’ingénierie sociale signalés et validés par les plus grandes bases de sécurité internationales.
HaGeZi’s The World’s Most Abused TLDs (filter_56)
Règles actives : 442.
Fréquence de mise à jour : Hebdomadaire.
Argument : Éradication préventive. Interdit les extensions de domaines entières reconnues pour héberger plus de 90 % d’activités cybercriminelles.
HaGeZi’s Threat Intelligence Feeds (filter_44)
Règles actives : 2 323 002.
Fréquence de mise à jour : Quotidienne.
Argument : Forteresse périmétrique (plus de 2,3 millions de menaces). Coupe immédiatement la communication avec les botnets, rançongiciels et serveurs de contrôle pirates (C2) avant toute exécution de charge malveillante.
Malicious URL Blocklist – URLHaus (filter_11)
Règles actives : 3 456.
Fréquence de mise à jour : Toutes les heures.
Argument : Référence de cyber-investigation (abuse.ch). Bloque la distribution active de charges virales (trojans bancaires, spywares, rançongiciels).
The Big List of Hacked Malware Web Sites (filter_9)
Règles actives : 13 468.
Fréquence de mise à jour : Quotidienne.
Argument : Protection contre les sites sains compromis. Neutralise les sites d’entreprises légitimes piratés à leur insu pour distribuer des virus.
HaGeZi’s Badware Hoster Blocklist (filter_55)
Règles actives : 1 238.
Fréquence de mise à jour : Hebdomadaire.
Argument : Éradication des hébergeurs complaisants. Isole les data centers connus pour abriter sciemment des structures de cybercriminalité (bulletproof hosting).
uBlock0 filters – Badware risks (filter_50)
Règles actives : 3 057.
Fréquence de mise à jour : Quotidienne.
Argument : Anti-escroquerie au faux support. Bloque les pages piégées d’arnaque au faux support technique et faux alertes de virus Windows.
HaGeZi’s Encrypted DNS/VPN/TOR/Proxy Bypass (filter_52)
Règles actives : 16 313.
Fréquence de mise à jour : Hebdomadaire.
Argument : Verrouillage de la politique réseau. Interdit aux collaborateurs ou logiciels pirates de contourner le pare-feu Cerbère par des tunnels chiffrés (Tor, proxys, DoH tiers).
Ukrainian Security Filter (filter_62)
Règles actives : 1 727.
Fréquence de mise à jour : Hebdomadaire.
Argument : Défense de cyberguerre. Bloque les vecteurs d’attaque, domaines de désinformation et serveurs malveillants identifiés sur le front cyber d’Europe de l’Est.
HaGeZi’s Windows/Office Tracker Blocklist (filter_63)
Règles actives : 386.
Fréquence de mise à jour : Hebdomadaire.
Argument : Souveraineté bureautique. Neutralise l’extraction continue des données diagnostiques, comportementales et de saisie envoyées vers Microsoft.
HaGeZi’s Apple Tracker Blocklist (filter_67)
Règles actives : 109.
Fréquence de mise à jour : Hebdomadaire.
Argument : Confidentialité du parc Apple. Coupe l’envoi de données d’arrière-plan vers Cupertino par les iPhone, iPad et Mac connectés au réseau.
HaGeZi’s Samsung Tracker Blocklist (filter_61)
Règles actives : 200.
Fréquence de mise à jour : Hebdomadaire.
Argument : Protection de la flotte Samsung. Bloque les services de profilage publicitaire et la télémétrie constructeur sur les terminaux Galaxy de l’entreprise.
HaGeZi’s Xiaomi Tracker Blocklist (filter_60)
Règles actives : 345.
Fréquence de mise à jour : Hebdomadaire.
Argument : Étanchéité face aux appareils Xiaomi. Neutralise les retours d’informations et statistiques d’usage acheminés vers les serveurs chinois de la marque.
HaGeZi’s OPPO & Realme Tracker Blocklist (filter_66)
Règles actives : 487.
Fréquence de mise à jour : Hebdomadaire.
Argument : Cloisonnement mobile strict. Interdit la collecte de métadonnées par les surcouches ColorOS et Realme UI des appareils nomades.
HaGeZi’s Vivo Tracker Blocklist (filter_65)
Règles actives : 240.
Fréquence de mise à jour : Hebdomadaire.
Argument : Neutralisation du traçage Vivo. Coupe les canaux de retour d’identifiants et de diagnostics techniques vers le fabricant.
AdGuard DNS filter (filter_1)
Règles actives : 183 155.
Fréquence de mise à jour : Quotidienne.
Argument : Accélération web et allègement réseau. Supprime les bannières publicitaires et régies invasives, réduisant notablement le temps de chargement des pages.
HaGeZi’s Pro Blocklist (filter_48)
Règles actives : 228 668.
Fréquence de mise à jour : Quotidienne.
Argument : Standard d’or sans incident. Supprime les traqueurs comportementaux mondiaux sans jamais briser l’accès aux plateformes e-commerce et professionnelles utiles.
AdGuard DNS Popup Hosts filter (filter_59)
Règles actives : 1 067.
Fréquence de mise à jour : Hebdomadaire.
Argument : Anti-harcèlement visuel. Neutralise les scripts ouvrant des fenêtres contextuelles parasites et pop-unders lors de la navigation.
HaGeZi’s Anti-Piracy Blocklist (filter_46)
Règles actives : 52 765.
Fréquence de mise à jour : Hebdomadaire.
Argument : Conformité Arcom et préservation du débit. Bloque le streaming illégal et les flux BitTorrent, éliminant les risques juridiques sur le réseau de l’entreprise.
Pornographie (Sinfonietta)
Règles actives : 61 195.
Fréquence de mise à jour : Mensuelle.
Argument : Hygiène d’entreprise et conformité RH. Bloque l’accès aux contenus pour adultes sur les équipements professionnels, évitant litiges internes et risques d’infections par malwares pornographiques.
Jeux d’argent / Paris (Sinfonietta)
Règles actives : 2 694.
Fréquence de mise à jour : Mensuelle.
Argument : Productivité et prévention des risques d’endettement. Coupe l’accès aux plateformes de casinos, poker et paris sportifs pendant le temps de travail.
1Hosts (Lite / Xtra) : Filtrage agressif universel. Xtra bloque intensément mais engendre de la casse sur des applications bureautiques légitimes.
AdGuard DNS filter : L’indispensable pro-ergonomie. Maintient une navigation rapide, propre et sans bannières intrusives pour l’ensemble du réseau de l’entreprise.
AdGuard DNS Popup Hosts filter : Anti-harcèlement. Éradique les redirections forcées et fenêtres contextuelles invasives.
AWAvenue Ads Rule : Orienté vers l’écosystème publicitaire asiatique. Peu pertinent pour une PME européenne.
Dan Pollock’s List / Peter Lowe’s Blocklist / Steven Black’s List : Les listes historiques du web. Très fiables, mais déjà presque intégralement incluses dans les filtres modernes comme HaGeZi Pro.
HaGeZi’s Normal / Pro / Pro++ / Ultimate Blocklist :
Normal / Pro : Le standard d’or du compromis. Bloque tous les traceurs publicitaires et analytiques sans jamais casser l’accès aux sites e-commerce ou bancaires.
Pro++ / Ultimate : Réservé aux profils ultra-paranoïaques, risque élevé de blocages indésirables en production.
OISD Blocklist (Small / Big) : Excellente réputation de filtrage zéro casse, concurrente directe de HaGeZi Pro.
ShadowWhisperer Tracking List : Traque approfondie des scripts espions, mais redondante face à HaGeZi.
Dandelion Sprout’s Anti Push Notifications : Confort bureautique. Coupe les demandes incessantes d’autorisation de notifications dans les navigateurs.
Dandelion Sprout’s Game Console Adblock List : Ciblée pour les consoles de jeux de salon. Hors cadre professionnel.
HaGeZi’s Allowlist Referral : Débloque les liens sponsorisés d’affiliation (Google Shopping, etc.) pour éviter que les utilisateurs ne se plaignent d’un lien mort.
HaGeZi’s Anti-Piracy Blocklist : Conformité juridique et protection réseau. Bloque le streaming illégal, le warez et le torrent (gain de bande passante et respect Hadopi/Arcom).
HaGeZi’s Gambling Blocklist : Productivité. Neutralise les casinos et sites de paris en ligne sur les heures de travail.
HaGeZi’s Apple, Windows, Xiaomi, Samsung, Vivo, OPPO Trackers : Souveraineté des données d’équipements. Coupe la transmission des données de télémétrie des parcs d’ordinateurs et smartphones vers les constructeurs.
No Google : Coupe tous les domaines Google. Totalement destructeur dans un cadre d’entreprise (casse Workspace, Android, Search).
Perflyst and Dandelion Sprout’s Smart-TV Blocklist : Empêche la télémétrie et la publicité sur les téléviseurs connectés.
ShadowWhisperer’s Dating List : Filtrage RH des sites et applications de rencontres.
Ukrainian Security Filter : Défense de cyberguerre. Bloque les vecteurs d’attaque et propagandes issus du théâtre de conflits de l’Est.
CHN, HUN, IDN, IRN, ISR, KOR, LIT, MKD, NOR, POL, SWE, TUR, VNM : Listes linguistiques locales (Chine, Pologne, Turquie, etc.). Inutiles pour un déploiement français sauf si le client navigue sur ces zones géographiques.
Phishing URL Blocklist (PhishTank & OpenPhish) : Anti-hameçonnage collaboratif. Intègre les bases mondiales signalant en direct les faux sites usurpant banques, impôts et services postaux.
Phishing Army : Chasse aux leurres d’ingénierie sociale. Coupe les liens d’hameçonnage transmis par courriels frauduleux.
HaGeZi’s Threat Intelligence Feeds : La pièce maîtresse cyber (2,3 millions de menaces). Coupe net les botnets, les rançongiciels et les serveurs pirates de commande (C2) avant toute prise de contrôle.
HaGeZi’s The World’s Most Abused TLDs : Éradication préventive. Bloque en bloc les extensions internet où quasiment aucun site légitime n’existe et qui hébergent 95 % de fraudes.
HaGeZi’s Encrypted DNS/VPN/TOR/Proxy Bypass : Verrouillage du périmètre de sécurité. Empêche un collaborateur ou un logiciel malveillant de contourner le filtrage Cerbère en utilisant un VPN pirate ou du DNS chiffré (DoH/Tor).
HaGeZi’s Badware Hoster Blocklist : Isole les hébergeurs complaisants complices de la cybercriminalité.
HaGeZi’s URL Shortener Blocklist : Bloque les réducteurs de liens (bit.ly, tinyurl, etc.), très utilisés pour masquer les URLs de phishing.
HaGeZi’s DNS Rebind Protection : Prévient les attaques locales par rebond DNS vers vos équipements internes.
HaGeZi’s DynDNS Blocklist : Bloque les fournisseurs de DNS dynamique, souvent exploités par les pirates pour masquer leurs serveurs malveillants.
Malicious URL Blocklist (URLHaus) : Défense certifiée par abuse.ch. Référence mondiale sur les sites distribuant des charges virales.
The Big List of Hacked Malware Web Sites : Protège contre les sites d’entreprises sains ayant été piratés à leur insu pour distribuer des virus.
uBlock0 filters – Badware risks : Protection contre les arnaques au faux support technique et faux alertes Windows.
NoCoin Filter List : Bloque les scripts cachés qui utilisent les processeurs de vos machines pour miner de la cryptomonnaie.
Stalkerware Indicators List : Bloque les serveurs des logiciels espions de surveillance de la vie privée.
Scam Blocklist by DurableNapkin / ShadowWhisperer’s Malware / Dandelion Anti-Malware : Listes complémentaires de détection des escroqueries et malwares.
Pour renforcer la spécificité française et la lutte contre le phishing, voici les flux majeurs à importer via URL personnalisée :
CERT-FR / Cybermalveillance.gouv.fr : Flux officiels français des indicateurs de compromission (IoC).
Sinfonietta (Filtre FR) : La liste communautaire française la plus propre pour bloquer la pub et le pistage spécifique aux régies de l’Hexagone sans casser les sites de presse ou administratifs.
Listes CERT Polska (disponible dans la section régionale) : Bien que polonaise, leur flux de malwares et phishing bancaire/télécom est l’un des plus performants et réactifs d’Europe continentale.
Depuis l’interface de gestion, accessible dans votre navigateur, vous pouvez :
Aucune connaissance technique n’est nécessaire pour l’utilisation quotidienne.

Vous permet de voir absolument tout ce qui rentre et sort de votre ordinateur de de décder par un simple clic qui vous souhaitez autoriser ou bloquer

Le blocage des menaces s’accompagne d’un bénéfice très concret : la suppression des publicités et des traqueurs.

Les Filtres de AdGuardHome protègent l’ordinateur sur lequel il est installé. À partir de trois postes, ou si vous souhaitez protéger aussi les smartphones, tablettes et objets connectés de tout le réseau, 3wconseils propose une solution centralisée sur routeur ou sur PC sous Linux, qui bénéficie en plus de la protection complète du parefeu Banip de OpenWrt. Contactez-nous pour en parler.
Le filtrage dépend des listes et des règles activées. Aucune solution ne bloque 100 % des menaces, des publicités ou des contenus indésirables : c’est pourquoi Filtre DNS se conçoit comme le complément de votre antivirus, jamais comme son remplaçant. Il est recommandé de suivre les instructions fournies et de conserver le fichier téléchargé. L’auteur de cet article rappelle que l’intivirus d’origine de Windows 11 « defender » est un des meilleurs qui soit . Le remplacer par un anti virus « payant » , n’apporte rien que de la lenteur et des messages angoissants pour vous pousser a renouveler . Mettre notre Filtre DNS en complément de Microsoft defender est bien plus efficace que de changer l’antivirus d’origine .
Produit entièrement numérique. Dès validation de votre paiement, vous recevez un lien sécurisé pour télécharger votre pack.
Installez Le Filtre DNS AdGuardHome dès aujourd’hui.
We use cookies to improve your experience on our site. By using our site, you consent to cookies.
Manage your cookie preferences below:
Essential cookies enable basic functions and are necessary for the proper function of the website.
These cookies are needed for adding comments on this website.
Google's current Sign in with Google client library. It renders the Google sign-in button, or the One Tap prompt, so visitors can log in to your site with their Google account. It replaces the older Google Sign-In platform library.
Service URL: policies.google.com (opens in a new window)
These cookies are used for managing login functionality on this website.
Statistics cookies collect information anonymously. This information helps us understand how visitors use our website.
Google Analytics is a powerful tool that tracks and analyzes website traffic for informed marketing decisions.
Service URL: policies.google.com (opens in a new window)
Essai gratuit de 10 jours. Indiquez votre e-mail : le lien de téléchargement et le guide d’installation s’affichent tout de suite et vous sont aussi envoyés par e-mail.
